Kasus Penyadapan Ilegal di Indonesia: Mengungkap Teknologi Intersepsi dan Risiko Penyalahgunaannya
Kasus dugaan penyadapan ilegal yang melibatkan sejumlah
perwira tinggi Kepolisian Republik Indonesia (Polri) menjadi perhatian publik
setelah penyidik mengungkap adanya aktivitas pemantauan komunikasi elektronik
tanpa prosedur yang semestinya. Perkara ini semakin mendapat sorotan karena
salah satu pihak yang disebut menjadi sasaran penyadapan adalah Presiden
Republik Indonesia, Prabowo Subianto.
Kasus tersebut tidak hanya menimbulkan pertanyaan mengenai
pengawasan internal institusi penegak hukum, tetapi juga membuka persoalan yang
lebih luas tentang keamanan komunikasi digital, penggunaan teknologi
intersepsi, serta perlindungan privasi masyarakat.
Berdasarkan keterangan kepolisian yang disampaikan kepada
publik, dugaan aktivitas penyadapan berlangsung dalam rentang 2025 hingga 2026.
Sejumlah nomor telepon disebut telah dimasukkan ke dalam sistem Lawful
Interception Management System (LIMS), yaitu sistem yang digunakan untuk
mendukung proses intersepsi komunikasi secara sah dalam kepentingan penegakan
hukum.
Persoalan muncul karena penyidik menduga penggunaan sistem
tersebut tidak mengikuti prosedur yang berlaku. Bahkan, terdapat dugaan
penghapusan sejumlah rekaman komunikasi elektronik untuk menghilangkan jejak
aktivitas penyadapan.
Perkembangan perkara hingga 17 November 2026 juga
menunjukkan adanya tindakan etik terhadap sejumlah personel kepolisian yang
menjadi tersangka. Situasi ini kembali mengangkat pertanyaan penting: bagaimana
teknologi penyadapan bekerja, siapa yang seharusnya memiliki kewenangan
menggunakannya, dan bagaimana sistem digital dapat mencegah penyalahgunaan
akses?
Kronologi
Kasus Dugaan Penyadapan Ilegal di Indonesia
Perkara ini mulai mendapat perhatian luas pada awal November
2026 setelah Bareskrim Polri mengungkap dugaan penyadapan terhadap sejumlah
nomor telepon milik pejabat negara dan tokoh publik.
3 November 2026: Polri Mengungkap Dugaan Penyadapan Tanpa
Prosedur
Pada 3 November 2026, Bareskrim Polri mengungkap adanya
dugaan penyadapan yang dilakukan tanpa mengikuti prosedur internal kepolisian.
Kepala Bareskrim Polri Komjen Pol. Asep Safrudin menjelaskan
bahwa aktivitas tersebut diduga berlangsung sejak 2025 hingga 2026.
Dalam perkembangan awal penyidikan, tiga perwira tinggi
Polri disebut sebagai tersangka, yaitu Listyo Sigit Prabowo, Ahrie Sonta
Nasution, dan Eko Hadi Santoso.
Penyidik menduga sejumlah nomor telepon dimasukkan ke dalam
LIMS tanpa melalui proses verifikasi dan tanpa didasarkan pada permintaan resmi
penyidik maupun laporan polisi yang menjadi dasar proses penegakan hukum.
Pihak kepolisian juga mengungkap dugaan penghapusan data
hasil penyadapan dari sistem elektronik pada Oktober 2026.
Informasi tersebut menjadi perhatian karena penghapusan data
elektronik berpotensi memengaruhi proses penelusuran aktivitas sistem dan
pembuktian perkara.
4 - 6 November 2026: Jumlah Tersangka Bertambah dan DPR
Menyoroti Kasus
Perkembangan penyidikan kemudian mengarah pada empat orang
tersangka. Berdasarkan pemberitaan Parlementaria DPR RI pada 6 November 2026,
identitas para tersangka disebut melalui inisial LSP, AS, EH, dan SU.
Mereka adalah:
- Listyo
Sigit Prabowo (LSP).
- Ahrie
Sonta Nasution (AS).
- Eko
Hadi Santoso (EH).
- Slamet
Uliandi (SU).
Pada periode tersebut, DPR menyampaikan bahwa proses
penegakan hukum diserahkan kepada kepolisian. Wakil Ketua DPR Sufmi Dasco Ahmad
juga menyampaikan bahwa Komisi III DPR akan melakukan pemantauan terhadap
perkembangan perkara.
DPR turut membuka kemungkinan pembahasan mengenai Rancangan
Undang-Undang Penyadapan sebagai bagian dari perhatian terhadap pengaturan
kewenangan intersepsi.
Sumber: DPR
RI – Penyadapan Ilegal Diserahkan Sepenuhnya ke Kepolisian, Pertimbangkan Bahas
RUU Penyadapan.
9 November 2026: Pemerintah Pertimbangkan Pengetatan
Penggunaan Perangkat Pengawasan
Pemerintah mulai menyoroti pentingnya pengendalian perangkat
pengawasan yang dimiliki lembaga negara.
Dalam laporan Reuters pada 9 November 2026, Menteri
Koordinator Bidang Hukum, HAM, Imigrasi, dan Pemasyarakatan Yusril Ihza
Mahendra menyampaikan bahwa pemerintah akan memperketat pengendalian peralatan
pengawasan negara.
Pemerintah juga mempertimbangkan langkah antisipasi berupa
pemeriksaan kemungkinan keberadaan perangkat penyadap di lingkungan Istana
Kepresidenan.
Pernyataan tersebut menunjukkan bahwa persoalan penyadapan
tidak hanya berkaitan dengan penggunaan perangkat lunak, tetapi juga menyangkut
pengelolaan perangkat keras, kewenangan akses, dan keamanan lingkungan komunikasi
pemerintahan.
Sumber: Reuters
– Indonesia considers bug sweeps, tighter controls on spy tools after wiretap
scandal.
12 November 2026: Kapolri Memaparkan Dugaan Alur Perintah
Penyadapan
Perkembangan berikutnya disampaikan Kapolri Jenderal Polisi
Suyudi Ario Seto dalam rapat kerja bersama Komisi III DPR RI.
Berdasarkan laporan CNN Indonesia, Kapolri memaparkan dugaan
alur perintah penyadapan yang melibatkan empat tersangka.
Dalam pemaparan tersebut, perintah diduga berasal dari LSP
melalui SU, kemudian diteruskan kepada EH dan AS. Perintah tersebut disebut
disampaikan secara lisan atau melalui grup WhatsApp tanpa disertai surat
permohonan penyidik maupun lampiran laporan polisi.
Keterangan tersebut merupakan bagian dari penjelasan
penyidik mengenai konstruksi perkara dan masih harus diuji dalam proses hukum.
Pada kesempatan yang sama, Kepolisian juga menjelaskan
perkembangan pemeriksaan terhadap sejumlah pihak serta upaya mengungkap pihak
yang memberikan perintah dan tujuan di balik aktivitas tersebut.
Associated Press (AP) melaporkan bahwa daftar sasaran dugaan
pengawasan tidak hanya mencakup Presiden Prabowo, tetapi juga pejabat
pemerintahan, anggota legislatif, tokoh partai politik, gubernur, aparat
pemberantasan korupsi, aktivis, hingga mahasiswa.
Kapolri menegaskan bahwa seseorang yang tercantum dalam
daftar sasaran pengawasan tidak otomatis berarti orang tersebut melakukan
pelanggaran hukum.
Sumber:
1. CNN
Indonesia – Kapolri Suyudi Ungkap Kronologi Kasus Penyadapan Presiden Prabowo
17 November 2026: Eko Hadi Santoso Diberhentikan Tidak
dengan Hormat
Perkembangan terbaru yang dilaporkan Reuters pada 17
November 2026 berkaitan dengan sidang etik terhadap Eko Hadi Santoso.
Setelah menjalani sidang etik selama hampir sembilan jam,
Eko diberhentikan tidak dengan hormat dari institusi Polri.
Juru bicara kepolisian Trunoyudo Wisnu Andiko menyebut
keputusan tersebut berkaitan dengan dugaan penyalahgunaan kewenangan dan
penggunaan fasilitas kepolisian untuk melakukan penyadapan tanpa prosedur yang
semestinya.
Namun, Eko mengajukan banding atas keputusan pemberhentian
tersebut.
Sementara itu, Ahrie Sonta Nasution sebelumnya juga telah
diberhentikan melalui proses sidang etik. Sidang etik terhadap Listyo Sigit
Prabowo dijadwalkan berlangsung pada pekan berikutnya, berdasarkan keterangan
pejabat kepolisian yang dikutip Reuters.
Perlu dipahami bahwa pemberhentian melalui mekanisme etik merupakan
proses pertanggungjawaban internal institusi dan tidak dengan sendirinya
menggantikan proses pembuktian pidana.
Sumber: Reuters
– Indonesia police dismiss official suspected of wiretapping president.
Apa Itu
Lawful Interception dan Bagaimana Cara Kerjanya?
Untuk memahami persoalan ini, penting mengenal istilah Lawful
Interception atau intersepsi komunikasi secara sah.
Lawful Interception merupakan mekanisme yang memungkinkan
aparat penegak hukum melakukan pemantauan atau pengambilan informasi komunikasi
melalui infrastruktur telekomunikasi berdasarkan kewenangan dan ketentuan hukum
yang berlaku.
Teknologi ini digunakan untuk mendukung proses penyelidikan
dan penyidikan terhadap tindak pidana tertentu.
Dalam praktiknya, sistem intersepsi melibatkan beberapa
komponen, seperti:
1. Infrastruktur jaringan
telekomunikasi.
2. Sistem pengelolaan permintaan
intersepsi.
3. Identifikasi target yang
telah mendapatkan dasar kewenangan.
4. Pusat pemantauan atau Monitoring
Center.
5. Mekanisme pengelolaan dan
penyimpanan hasil intersepsi.
Salah satu aspek penting dalam penerapan teknologi ini
adalah pemisahan antara kewenangan untuk meminta intersepsi, persetujuan atau
otorisasi, pelaksanaan teknis, dan pengawasan.
Dengan pemisahan tersebut, aktivitas pemantauan tidak
seharusnya hanya bergantung pada keputusan satu orang yang memiliki akses
administratif terhadap sistem.
Lawful Interception pada dasarnya bukan teknologi ilegal.
Legalitas penggunaannya bergantung pada dasar hukum, tujuan, kewenangan,
prosedur, serta pengawasan yang diterapkan.
Mengenal
LIMS, Sistem yang Menjadi Sorotan dalam Kasus Penyadapan
Lawful Interception Management System (LIMS)
merupakan sistem pengelolaan intersepsi yang menjadi perhatian setelah
kepolisian mengungkap dugaan penggunaan sistem tersebut tanpa prosedur yang
semestinya.
Secara umum, sistem pengelolaan intersepsi digunakan untuk
mengatur permintaan pemantauan, identifikasi sasaran, pengelolaan proses
intersepsi, serta penyaluran informasi ke pusat pemantauan yang berwenang.
Dalam konteks kasus ini, kepolisian menyebut bahwa sejumlah
nomor telepon diduga dimasukkan ke dalam LIMS tanpa melalui proses verifikasi
yang diperlukan.
Penting untuk membedakan informasi yang telah disampaikan
penyidik dengan detail teknis internal sistem. Hingga 18 November 2026, belum
tersedia dokumentasi teknis publik yang cukup untuk memastikan arsitektur, konfigurasi,
mekanisme autentikasi, maupun seluruh komponen LIMS yang digunakan dalam
perkara tersebut.
Karena itu, pembahasan mengenai LIMS di sini merujuk pada
fungsi umum sistem pengelolaan intersepsi, bukan klaim bahwa seluruh mekanisme
tersebut telah terbukti diterapkan dengan cara tertentu dalam kasus ini.
Mengapa
Akses ke LIMS Harus Dibatasi?
Sistem yang memiliki kemampuan untuk mengakses komunikasi
pribadi membutuhkan kontrol keamanan yang ketat.
Setidaknya terdapat beberapa mekanisme yang perlu diterapkan
dalam sistem intersepsi modern:
1. Role-Based Access Control (RBAC)
RBAC membatasi akses berdasarkan
peran dan tanggung jawab pengguna.
Sebagai contoh, petugas
administrasi tidak seharusnya memiliki kewenangan yang sama dengan pejabat yang
memberikan otorisasi intersepsi.
2. Multi-Factor Authentication (MFA)
MFA memberikan lapisan
autentikasi tambahan sebelum seseorang dapat mengakses sistem sensitif. Dengan
demikian, penggunaan akun dan kata sandi saja tidak menjadi satu-satunya
mekanisme pengamanan.
3. Approval Workflow
Permintaan intersepsi harus
melewati tahapan pengajuan, pemeriksaan, persetujuan, dan pelaksanaan sesuai
ketentuan hukum. Setiap tahap harus memiliki penanggung jawab yang dapat
diidentifikasi.
4. Audit Trail
Audit trail mencatat aktivitas
yang dilakukan pengguna di dalam sistem, termasuk waktu akses, perubahan
konfigurasi, permintaan intersepsi, dan penghapusan data. Mekanisme ini penting
untuk membantu auditor maupun penyidik menelusuri aktivitas sistem ketika
terjadi dugaan penyalahgunaan kewenangan.
5. Data Integrity
Informasi dan catatan aktivitas
harus dilindungi agar tidak dapat diubah atau dihapus secara sembarangan. Salah
satu pendekatan yang dapat digunakan adalah penyimpanan log yang bersifat append-only,
pembatasan hak penghapusan, serta penyimpanan salinan log secara terpisah.
Mekanisme tersebut merupakan prinsip keamanan sistem yang
relevan untuk infrastruktur sensitif. Namun, tidak berarti seluruh fitur
tersebut telah terbukti tersedia atau tidak tersedia dalam LIMS yang terkait
dengan perkara ini.
Mengapa
Penghapusan Data Elektronik Menjadi Persoalan Serius?
Salah satu aspek yang mendapat perhatian dalam perkara ini
adalah dugaan penghapusan rekaman komunikasi dari sistem LIMS.
Dalam pengelolaan sistem informasi, data log dan rekaman
aktivitas memiliki peran penting untuk menjaga akuntabilitas.
Setiap aktivitas administratif maupun operasional seharusnya
meninggalkan jejak digital yang dapat digunakan untuk melakukan pemeriksaan
apabila terjadi anomali.
Misalnya, ketika seorang pengguna menambahkan nomor telepon
ke dalam sistem, idealnya terdapat informasi mengenai identitas pengguna, waktu
tindakan, dasar permintaan, pihak yang memberikan persetujuan, dan perubahan
yang dilakukan.
Apabila informasi tersebut dihapus tanpa mekanisme
pengawasan, proses audit akan menjadi lebih sulit.
Penghapusan data juga tidak selalu berarti seluruh bukti
digital otomatis hilang. Pemeriksaan forensik digital dapat mencakup analisis
log cadangan, metadata, catatan sistem lain, serta perangkat yang berkaitan
dengan aktivitas tersebut.
Dalam konteks kasus ini, kepolisian menduga adanya
penghapusan berkas hasil penyadapan dari LIMS pada Oktober 2026.
Dugaan tersebut membuat integritas data elektronik menjadi
salah satu aspek penting yang perlu diperiksa dalam proses penyidikan.
Bagi organisasi yang mengelola sistem sensitif, kejadian
seperti ini menjadi pengingat bahwa keamanan informasi tidak cukup hanya
mengandalkan autentikasi pengguna. Sistem juga membutuhkan pengawasan aktivitas,
pengelolaan hak akses, serta mekanisme pemulihan data.
Apa
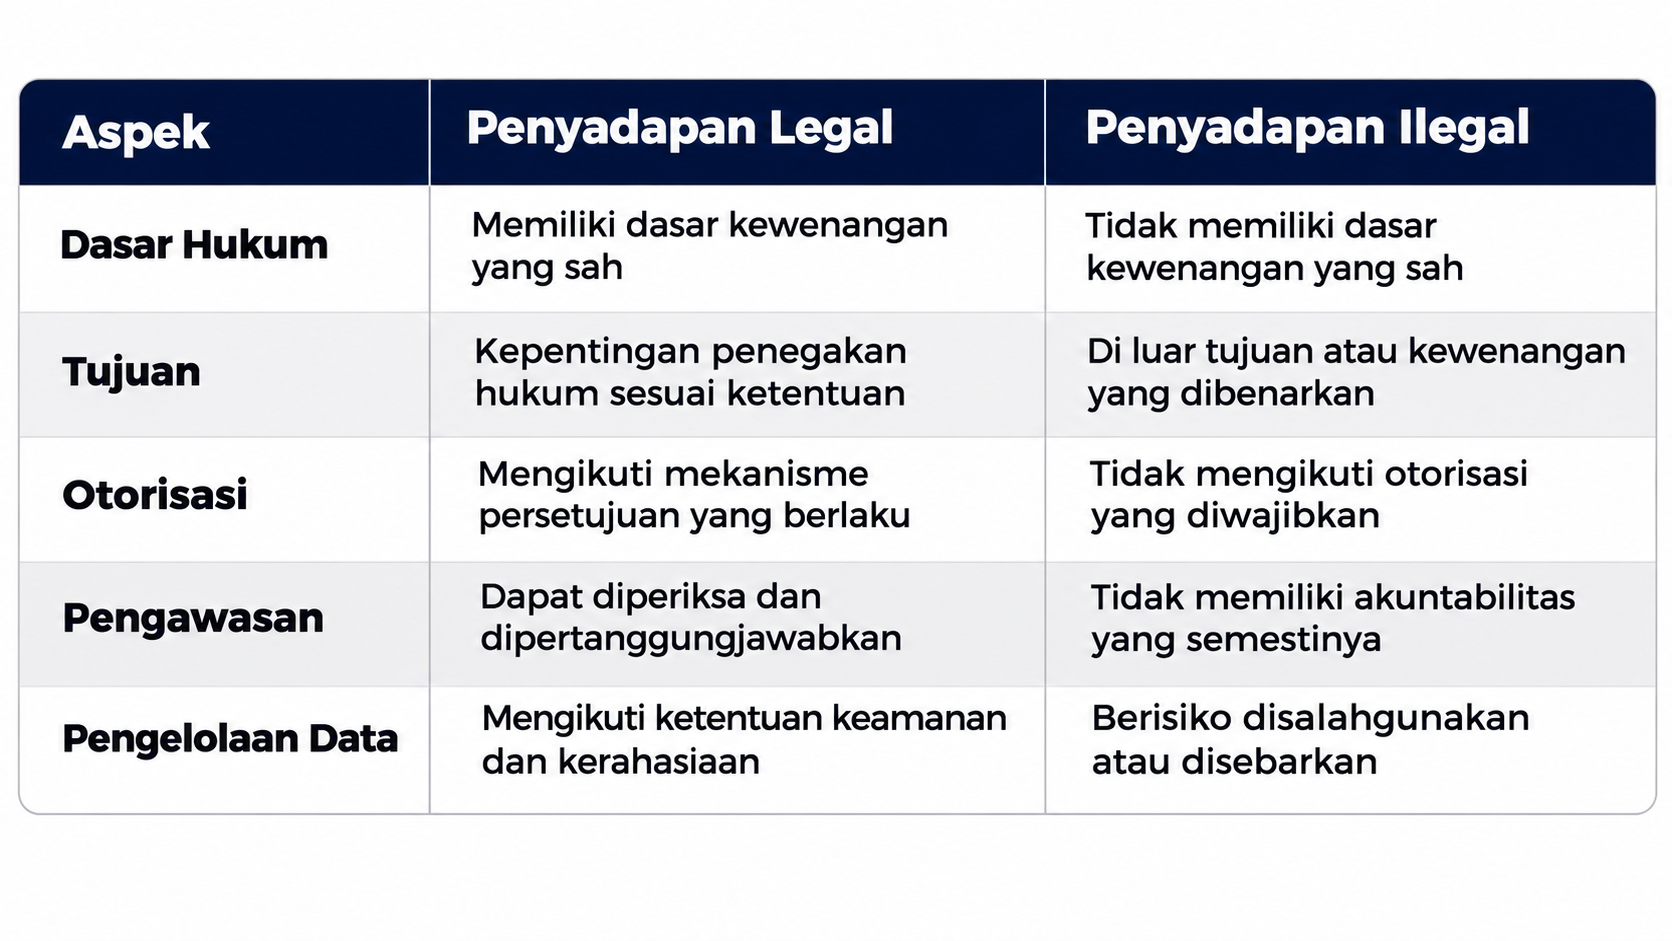
Perbedaan Penyadapan Legal dan Penyadapan Ilegal?
Perbedaan mendasar antara penyadapan legal dan ilegal terletak pada dasar kewenangan, tujuan, prosedur, serta pengawasan pelaksanaannya.
Perlu dicatat bahwa persyaratan otorisasi dapat berbeda berdasarkan
undang-undang yang memberikan kewenangan kepada masing-masing institusi. Tidak
semua mekanisme intersepsi menggunakan prosedur persetujuan yang identik.
Peraturan Menteri Komunikasi dan Informatika Nomor
11/PER/M.KOMINFO/02/2006 menjelaskan bahwa penyadapan informasi secara sah
dilakukan oleh aparat penegak hukum untuk kepentingan proses penegakan hukum
dan harus mengikuti ketentuan peraturan perundang-undangan.
Regulasi tersebut juga mengatur kerahasiaan informasi hasil
penyadapan serta kewajiban pihak terkait untuk tidak menyebarluaskan informasi
tersebut secara tidak sah.
Dokumen regulasi: JDIH
Kementerian Komunikasi dan Digital - Peraturan Menteri Nomor
11/PER/M.KOMINFO/02/2006.
Konsekuensi
Hukum dari Praktik Penyadapan Tanpa Izin
Kasus dugaan penyadapan ilegal ini juga berkaitan dengan
ketentuan hukum pidana dan perlindungan informasi elektronik.
Dalam laporan Associated Press pada 12 November 2026, Kapolri
menyampaikan bahwa penyidik menempuh sejumlah ketentuan hukum, termasuk:
1. Pasal 258 Undang-Undang Nomor 1 Tahun 2023 tentang
KUHP
Ketentuan ini mengatur larangan
melakukan intersepsi, perekaman, pengalihan, perubahan, penghambatan, maupun
pemantauan komunikasi elektronik yang tidak bersifat publik secara melawan
hukum. Berdasarkan keterangan yang dilaporkan AP, ketentuan tersebut memiliki
ancaman pidana maksimal 10 tahun penjara.
2. Pasal 332 KUHP
Ketentuan ini juga disebut dalam
konstruksi perkara yang disampaikan kepolisian. Berdasarkan laporan AP, ancaman
pidananya dapat mencapai enam tahun penjara.
3. Pasal 32 Undang-Undang Informasi dan Transaksi
Elektronik (UU ITE)
Pasal ini berkaitan dengan
perbuatan tanpa hak atau melawan hukum terhadap informasi elektronik dan
dokumen elektronik, termasuk mengubah, merusak, menghilangkan, memindahkan,
atau menyembunyikannya.
Dalam laporan AP, ketentuan
tersebut disebut memiliki ancaman pidana maksimal delapan tahun penjara.
Penerapan pasal dan pertanggungjawaban
pidana masing-masing pihak tetap harus ditentukan berdasarkan pembuktian serta
proses peradilan. Penyebutan ketentuan hukum dalam pemberitaan bukan berarti
seseorang telah dinyatakan bersalah.
Dokumen hukum:
1. UU Nomor 1
Tahun 2023 tentang KUHP – Database Peraturan BPK.
2. UU Nomor 1 Tahun 2024
tentang Perubahan Kedua atas UU ITE – JDIH Sekretariat Negara.
Dampak
Kasus Penyadapan terhadap Keamanan dan Privasi Digital
Kasus ini menunjukkan bahwa teknologi pengawasan dapat
menimbulkan risiko serius apabila tidak disertai mekanisme pengendalian yang
memadai.
Dampaknya tidak terbatas pada pihak yang menjadi sasaran
dugaan penyadapan. Perkara ini juga menimbulkan pertanyaan mengenai kepercayaan
publik terhadap pengelolaan informasi komunikasi oleh institusi yang memiliki
kewenangan pengawasan.
Ada beberapa aspek yang perlu diperhatikan.
1. Perlindungan Privasi Komunikasi
Komunikasi digital telah menjadi
bagian penting dari aktivitas masyarakat, mulai dari percakapan pribadi hingga
koordinasi pekerjaan dan kegiatan pemerintahan.
Penyalahgunaan teknologi
pemantauan dapat mengancam kerahasiaan informasi yang seharusnya hanya dapat
diakses oleh pihak berwenang berdasarkan ketentuan hukum.
2. Keamanan Infrastruktur Digital
Sistem pengawasan memiliki akses
terhadap infrastruktur dan informasi yang bersifat sensitif. Karena itu,
pengamanan harus mencakup pembatasan akses, autentikasi, pencatatan aktivitas,
enkripsi, serta pemeriksaan keamanan secara berkala.
3. Akuntabilitas Penggunaan Teknologi
Penggunaan teknologi oleh
lembaga negara harus dapat dipertanggungjawabkan. Setiap aktivitas yang
melibatkan pengumpulan informasi pribadi perlu memiliki tujuan, dasar
kewenangan, dan mekanisme pengawasan yang jelas.
4. Kepercayaan terhadap Sistem Digital
Kepercayaan masyarakat terhadap
layanan digital tidak hanya ditentukan oleh kecanggihan teknologi, tetapi juga
oleh bagaimana data dikelola.
Ketika sistem yang seharusnya digunakan untuk mendukung
penegakan hukum diduga disalahgunakan, kepercayaan publik terhadap pengelolaan
informasi menjadi salah satu aspek yang perlu dipulihkan.
Mengapa
Audit Trail dan Pengawasan Sistem Harus Menjadi Prioritas?
Salah satu pelajaran teknis yang dapat diambil dari kasus
ini adalah pentingnya audit trail dalam pengelolaan sistem informasi.
Audit trail merupakan catatan kronologis aktivitas yang
dilakukan pengguna maupun sistem. Catatan tersebut membantu organisasi
mengetahui siapa yang melakukan tindakan tertentu, kapan tindakan dilakukan,
dan perubahan apa yang terjadi.
Dalam sistem yang memiliki tingkat sensitivitas tinggi,
audit trail seharusnya tidak mudah dimanipulasi oleh pengguna yang aktivitasnya
sedang diawasi.
Beberapa pendekatan yang dapat diterapkan antara lain:
1. Immutable Logging:
Menyimpan catatan aktivitas dalam media yang tidak dapat diubah secara
sembarangan.
2. Separation of Duties:
Memisahkan kewenangan pengguna agar satu pihak tidak mengendalikan seluruh
proses.
3. Privileged Access
Management: Mengawasi akun dengan hak akses administratif tinggi.
4. Security Monitoring:
Mendeteksi aktivitas yang tidak biasa melalui pemantauan sistem secara
berkelanjutan.
5. Independent Auditing:
Melakukan pemeriksaan oleh pihak yang tidak memiliki keterlibatan langsung
dalam operasional sistem.
Pendekatan tersebut merupakan praktik keamanan informasi
yang dapat membantu mencegah penyalahgunaan kewenangan dan meningkatkan
transparansi operasional.
Namun, teknologi pengawasan saja tidak cukup. Mekanisme
hukum, pengawasan independen, dan penegakan disiplin tetap diperlukan agar
kontrol teknis benar-benar berfungsi.
Masa
Depan Regulasi Penyadapan dan Tata Kelola Teknologi di Indonesia
Kasus ini kembali memunculkan pembahasan mengenai kebutuhan
regulasi penyadapan yang lebih terintegrasi.
Selama ini, kewenangan intersepsi di Indonesia berkaitan
dengan berbagai ketentuan hukum yang mengatur kewenangan lembaga penegak hukum
dan institusi tertentu.
Perbedaan dasar kewenangan dan prosedur tersebut membuat
pengaturan yang jelas menjadi penting, khususnya dalam menentukan siapa yang
berhak mengajukan permintaan penyadapan, bagaimana persetujuan diberikan, serta
bagaimana hasil intersepsi disimpan dan diawasi.
DPR RI pada 6 November 2026 menyampaikan bahwa kemungkinan
pembahasan RUU Penyadapan akan dipertimbangkan sesuai perkembangan agenda
legislasi.
Regulasi yang baik perlu memperhatikan beberapa prinsip
utama:
1. Legalitas: Setiap aktivitas
penyadapan harus memiliki dasar hukum yang jelas.
2. Necessity: Penyadapan
harus memiliki kebutuhan yang dapat dipertanggungjawabkan.
3. Proportionality: Ruang
lingkup pengawasan harus sebanding dengan tujuan penegakan hukum.
4. Accountability: Setiap
tindakan harus dapat diperiksa dan dipertanggungjawabkan.
5. Data Protection:
Informasi hasil intersepsi harus dilindungi dari akses dan penyebaran tanpa
hak.
6. Independent Oversight:
Harus terdapat mekanisme pengawasan yang efektif dan independen sesuai
ketentuan hukum.
Prinsip-prinsip tersebut penting untuk memastikan bahwa
teknologi pengawasan tetap berada dalam koridor hukum dan tidak berubah menjadi
instrumen yang dapat digunakan secara sewenang-wenang.
Teknologi
Pengawasan Membutuhkan Kontrol yang Lebih Kuat
Kasus dugaan penyadapan ilegal yang melibatkan sejumlah
perwira tinggi Polri menjadi pengingat bahwa kecanggihan teknologi tidak selalu
menjamin keamanan dan akuntabilitas penggunaannya.
Sistem seperti Lawful Interception Management System dapat
membantu aparat penegak hukum menjalankan kewenangannya sesuai ketentuan.
Namun, sistem tersebut juga membutuhkan pembatasan akses, mekanisme
persetujuan, pencatatan aktivitas, serta pengawasan yang dapat memastikan
setiap tindakan memiliki dasar yang sah.
Perkembangan perkara hingga 17 November 2026 memperlihatkan
bahwa penanganannya tidak hanya berlangsung melalui penyidikan pidana, tetapi
juga mekanisme etik internal kepolisian. Meski demikian, proses pembuktian
pidana dan pengungkapan seluruh pihak yang bertanggung jawab masih menjadi
bagian penting yang harus dituntaskan.
Pada akhirnya, persoalan utama bukan terletak pada apakah
teknologi penyadapan boleh digunakan atau tidak, melainkan bagaimana kewenangan
tersebut dibatasi, diawasi, dan dipertanggungjawabkan.
Sebab, dalam ekosistem digital yang semakin kompleks,
keamanan komunikasi bukan hanya persoalan teknis. Ia juga berkaitan dengan hak
privasi, kepastian hukum, dan kepercayaan masyarakat terhadap institusi yang
mengelola teknologi.
Sumber
Referensi
Artikel ini disusun berdasarkan informasi dan pemberitaan
dari sumber berikut:
1. Reuters - 17 November 2026
Indonesia
police dismiss official suspected of wiretapping president
2. Associated Press - 12
November 2026
Police
chief says illegal wiretapping of Indonesia’s president extended to many others
3. CNN Indonesia - 12
November 2026
Kapolri
Suyudi Ungkap Kronologi Kasus Penyadapan Presiden Prabowo
4. ABC News - 4 November 2026
Indonesian
police generals accused of illegally tapping phone of president and journalists
5. DPR RI - 6 November 2026
Penyadapan
Ilegal Diserahkan Sepenuhnya ke Kepolisian, Pertimbangkan Bahas RUU Penyadapan
6. Reuters - 9 November 2026
Indonesia
considers bug sweeps, tighter controls on spy tools after wiretap scandal
7. Kementerian Komunikasi dan
Digital - 2006
Peraturan
Menteri Nomor 11/PER/M.KOMINFO/02/2006
8. Badan Pemeriksa Keuangan
RI
Undang-Undang
Nomor 1 Tahun 2023 tentang KUHP
Hal yang Perlu Diketahui Mengenai Kasus Ini
Kasus dugaan
penyadapan terhadap Presiden Prabowo Subianto membuka perhatian terhadap
penggunaan teknologi Lawful Interception Management System (LIMS),
mekanisme pengawasan komunikasi elektronik, serta pentingnya perlindungan
privasi dan akuntabilitas sistem digital di Indonesia.
1. Apakah kasus penyadapan ini sudah terbukti
secara hukum?
Belum tentu. Informasi
mengenai keterlibatan sejumlah pihak masih harus dibedakan antara dugaan
penyidikan, keputusan etik internal kepolisian, dan pembuktian dalam proses
peradilan pidana. Penetapan tersangka tidak otomatis berarti seseorang telah
dinyatakan bersalah.
2. Apakah Lawful Interception merupakan teknologi
ilegal?
Tidak. Lawful
Interception merupakan mekanisme intersepsi komunikasi yang dapat digunakan
secara sah oleh lembaga berwenang berdasarkan ketentuan hukum. Permasalahan
muncul ketika teknologi tersebut digunakan tanpa dasar kewenangan atau tidak
mengikuti prosedur yang diwajibkan.
3. Apakah LIMS dapat digunakan untuk menyadap
seluruh komunikasi seseorang?
Kemampuan sistem bergantung pada
infrastruktur, konfigurasi, teknologi jaringan, dan kewenangan yang dimiliki.
Tidak tersedia dokumentasi teknis publik yang cukup untuk memastikan kemampuan
spesifik LIMS yang digunakan dalam perkara ini.
4. Mengapa audit trail penting dalam sistem
penyadapan?
Audit trail membantu mencatat
aktivitas pengguna, perubahan data, waktu akses, serta tindakan administratif
dalam sistem. Catatan tersebut dapat membantu proses pemeriksaan
dan memastikan penggunaan sistem dapat dipertanggungjawabkan.
5. Apakah penghapusan rekaman penyadapan berarti
seluruh bukti digital hilang?
Tidak selalu.
Pemeriksaan forensik digital masih dapat menelusuri berbagai sumber bukti,
seperti log cadangan, metadata, catatan sistem lain, dan perangkat yang
berkaitan dengan aktivitas tersebut. Hasilnya bergantung pada kondisi data dan
metode pemeriksaan yang digunakan.
6. Mengapa kasus ini penting bagi masyarakat umum?
Kasus ini berkaitan dengan
perlindungan privasi, keamanan komunikasi, dan batas kewenangan
penggunaan teknologi pengawasan. Pengelolaan sistem digital yang transparan dan
akuntabel penting untuk menjaga kepercayaan masyarakat.
7. Apakah perkembangan perkara masih dapat berubah?
Ya. Informasi dalam artikel ini
mengacu pada perkembangan yang tersedia hingga 18 November 2026. Keterangan
resmi, hasil pemeriksaan, proses banding etik, maupun putusan pengadilan dapat
membawa perkembangan baru yang perlu diperbarui oleh redaksi.
| Baca Juga : Mengenal
System Cloning dalam Pengembangan Software |
| Baca Juga : Serangan
Siber Berbasis AI Meningkat, Ini Kasus Nyatanya! |
Jangan sampe ketinggalan berita
terupdate seputar teknologi dan bisnis, hanya di terusterangteknologi.com lah anda
mendapatkan berita terbaru seputar perkembangan teknologi terkini dari seluruh
dunia.